SURAKARTA - Keamanan informasi menjadi salah satu tantangan penting bagi perguruan tinggi seiring meningkatnya ketergantungan terhadap sistem digital dalam pengelolaan akademik, keuangan, penelitian, hingga layanan mahasiswa. Kebocoran data, akses informasi tanpa kewenangan, hingga serangan siber dapat berdampak pada keberlangsungan layanan dan reputasi institusi.
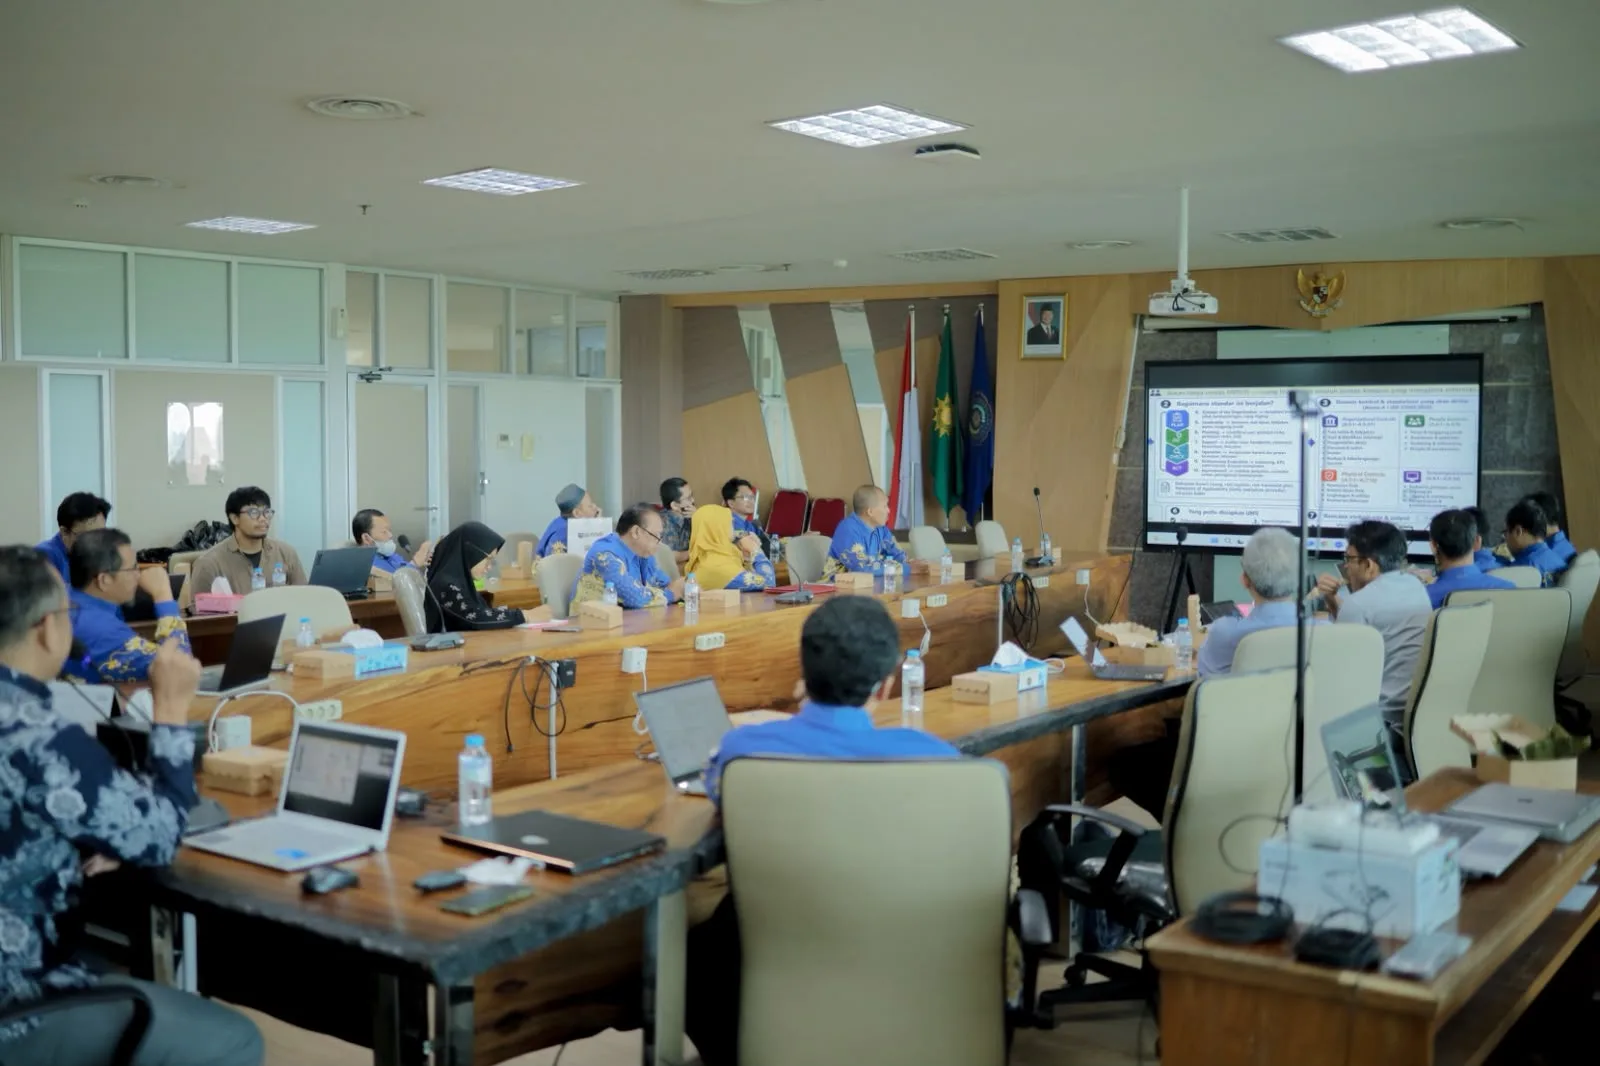
Kondisi tersebut mendorong Universitas Muhammadiyah Surakarta (UMS) ums.ac.id memperkuat tata kelola keamanan informasi melalui penerapan Sistem Manajemen Keamanan Informasi (SMKI) atau Information Security Management System (ISMS). Penguatan tersebut dibahas dalam kegiatan yang berlangsung di Ruang Sidang BPH, Gedung Induk Siti Walidah Lantai 6 Sayap Selatan, Senin (5/10/2026).
Konsultan ISO/IEC 27001:2022, Franciscus Martatko F., S.T., menjelaskan bahwa keamanan informasi tidak hanya berkaitan dengan sistem teknologi, tetapi mencakup seluruh aktivitas dan aset informasi yang dimiliki perguruan tinggi.
“Implementasi ISO ini dinilai krusial karena menyangkut reputasi kampus, di mana seluruh aktivitas kampus pasti melibatkan aliran informasi,” ujarnya.
Menurutnya, sejumlah insiden keamanan siber yang pernah terjadi di berbagai institusi menunjukkan bahwa ancaman terhadap informasi dapat muncul dari berbagai sisi. Bahkan, perkembangan Artificial Intelligence (AI) turut menghadirkan bentuk kerentanan baru dalam sistem informasi kampus.
Ia menegaskan bahwa keamanan informasi tidak dapat disamakan dengan cyber security. Cyber security merupakan salah satu bagian dari keamanan informasi yang cakupannya lebih luas.
“Keamanan informasi tidak sama dengan cyber security, cyber security hanyalah bagian dari keamanan informasi,” jelasnya.
Dalam penerapannya, keamanan informasi bertumpu pada tiga prinsip utama yang dikenal sebagai CIA, yakni Confidentiality, Integrity, dan Availability. Informasi harus dijaga kerahasiaannya, keutuhannya, serta ketersediaannya ketika dibutuhkan.
Prinsip tersebut, menurut Franciscus, tidak hanya berlaku pada sistem teknologi. Tindakan sederhana seperti mengunci layar telepon seluler dengan PIN, tidak meninggalkan laptop dalam kondisi terbuka, hingga mengatur siapa yang memiliki hak akses terhadap dokumen merupakan bagian dari praktik keamanan informasi.
Karena itu, keamanan informasi bukan semata-mata menjadi tanggung jawab unit teknologi informasi. Setiap individu di lingkungan kampus perlu memiliki pola pikir berbasis risiko atau risk-based thinking dalam mengelola informasi sehari-hari.
“Merupakan sebuah kesalahan jika menganggap keamanan informasi hanya menjadi tanggung jawab unit teknologi informasi seperti DSTI,” katanya.
Ia menjelaskan, Direktorat Sistem dan Teknologi Informasi (DSTI) di UMS dalam konteks keamanan informasi berperan sebagai technical custodian yang menyiapkan infrastruktur. Sementara itu, tanggung jawab atas keamanan aset informasi berada pada unit dan pemilik informasi masing-masing.
Pengelolaan tersebut perlu dimulai dengan pemetaan aset informasi, pemilik data, proses bisnis, hingga potensi risiko yang muncul. Risiko kemudian dicatat dalam risk register, dilakukan risk assessment, serta ditentukan langkah risk treatment dan kontrol yang sesuai.
UMS sendiri telah memiliki asset register sebagai salah satu langkah awal pemetaan aset informasi. Namun, penguatan berikutnya perlu dilakukan dengan memastikan keterkaitan antara aset, proses, data owner, dan technical custodian.
Franciscus juga menyoroti pentingnya pengaturan klasifikasi informasi dan hak akses. Informasi dapat dikategorikan, antara lain, sebagai public, restricted, dan confidential, sehingga tidak semua dokumen dapat diakses oleh setiap pengguna.
Menurutnya, pengaturan tersebut penting untuk mencegah informasi yang seharusnya terbatas justru dapat diakses melalui sistem pencarian atau aplikasi tertentu.
Franciscus menilai, keberhasilan penerapan SMKI tidak semata-mata ditentukan oleh besarnya anggaran, tetapi terutama membutuhkan komitmen dan kepemimpinan (leadership) dari pimpinan institusi.
“Tim SMKI ini cuma dibutuhkan tekad dan leadership,” tegasnya.
Ia menjelaskan, sejumlah dokumen pendukung penerapan SMKI di UMS telah disiapkan, mulai dari kebijakan keamanan informasi, metode penilaian risiko, asset register, risk register, risk treatment plan, Statement of Applicability (SoA), SOP dan prosedur, hingga evidence register, program audit internal, dan management review.
Tahapan berikutnya adalah melakukan review dan penyesuaian dokumen agar sesuai dengan konteks dan kebutuhan UMS. Setelah pendampingan, proses dapat dilanjutkan dengan internal audit, management review, audit eksternal, hingga sertifikasi ISO/IEC 27001:2022.
Wakil Rektor IV UMS, Prof. Dr. dr. EM Sutrisna, M.Kes., menegaskan bahwa keamanan data perlu menjadi perhatian bersama karena sistem digital telah menjadi bagian penting dari proses bisnis pendidikan di UMS.
Ia menyebut UMS pernah menghadapi gangguan terhadap sistem digital. Karena itu, penguatan mitigasi menjadi bagian penting dalam pembahasan keamanan informasi.
“Makanya bahaya sekali informasi yang dibobol oleh hacker,” ujarnya.
Em Sutrisna menambahkan bahwa aspek keamanan informasi tidak selalu membutuhkan anggaran besar. Sejumlah risiko justru dapat diminimalkan melalui perubahan perilaku, kebiasaan, kebijakan, serta pengaturan penggunaan sistem dan lisensi perangkat lunak.
“Kita harus memanajemen, memanfaatkan dana yang terbatas itu untuk sistem IT. Tentu nanti kita harus merumuskan mitigasi,” jelasnya.
Sementara itu, Direktur DSTI UMS, Ir. Bana Handaga, M.T., Ph.D., menjelaskan bahwa program SMKI merupakan bagian dari upaya UMS meningkatkan kualitas layanan digital melalui sertifikasi ISO/IEC 27001.
Menurutnya, meskipun sertifikasi tersebut bukan kewajiban bagi perguruan tinggi, keberhasilannya akan menjadi nilai tambah dalam menunjukkan komitmen institusi terhadap pengelolaan keamanan informasi.
“Ini salah satu dari program DSTI yang memang awal, yaitu dalam rangka kita akan mencoba untuk meningkatkan kualitas layanan digital di universitas ini dengan cara sertifikasi,” ungkapnya.
Bana menegaskan bahwa keterlibatan lintas unit menjadi hal penting karena DSTI hanya menyediakan infrastruktur, sedangkan aset dan pemilik data berada di berbagai unit kerja. Data akademik, keuangan, sumber daya manusia, penelitian, hingga layanan mahasiswa memiliki karakteristik dan risiko yang berbeda sehingga pengelolaannya membutuhkan keterlibatan masing-masing pemilik informasi.
“Kenapa kita melibatkan hampir semua unit? Karena memang DSTI sebenarnya dalam hal ini hanya menyediakan infrastruktur, sedangkan pemilik data dan yang lain-lain itu sebenarnya malah di unit-unit terkait,” jelasnya.
Ia berharap pembentukan Tim SMKI dapat memperjelas peran masing-masing unit dalam menjaga aset informasi sekaligus memastikan kebijakan keamanan informasi dapat diterapkan secara konsisten.
Kontributor : Fika/Humas
Editor : Tunjung EW